Kimlik ve portal erişimi
Dizin rolünü FreeIPA devraldı. Laravel portalında oturum açma, StartTLS korumalı LDAP üzerinden yürür; kullanıcılar uygulama izinleriyle eşleştirilir.
Mühendislik vaka incelemesi · Eren / Web ve Teknoloji
Kuruma özel çalışan ve yönetici portalı. Proje, Windows Server etki alanı hizmetleri ile kimlik ve kurtarma altyapısının belirli bölümlerinin modernleştirilmesini de kapsıyor.
01 / Sorun ve kapsam
İhtiyaç bir portaldan ibaret değildi. Kimlik yönetimini, ağ hizmetlerini, cihaz hazırlığını ve yedeklemeyi birlikte yönetebilecek, sürdürülebilir bir işletim modeli gerekiyordu.
Proje kayıtlarına göre Mayıs 2026'da Active Directory kullanımdan kaldırıldı ve belirli etki alanı hizmetleri başka sistemlere taşındı. Windows ortamda kaldı; amaç, belirli hizmetleri hangi sistemlerin üstleneceğini bilinçli olarak değiştirmekti.
Dizin rolünü FreeIPA devraldı. Laravel portalında oturum açma, StartTLS korumalı LDAP üzerinden yürür; kullanıcılar uygulama izinleriyle eşleştirilir.
BIND ve ISC DHCP kullanan Linux hizmetleri, ad çözümleme ve adres atama görevlerini devraldı.
Dizindeki kimlikler, Mosyle üzerinden cihaz hazırlığına ve yerel Mac hesaplarına bağlanır. Cihaz yönetimi ayrı bir entegrasyon olarak kalır.
Sanal makineler hâlâ Windows 11 Pro üzerindeki Hyper-V sunucularında çalışıyor. Windows iş istasyonları yerel hesap kullanıyor; bu, Grup İlkesi'nin yerine geçen bir çözüm değildi.
Belgelenen kapsam bu hizmet rolleriyle sınırlı; Windows Server'ın her işlevinin başka sistemlere taşındığı anlamına gelmiyor.
Eren'in katkısı Eren, proje sahibi ve operasyon sorumlusuydu: gereksinimler, altyapı kararları, geliştirmenin yönlendirilmesi, devreye alma, kabul süreci ve süregelen BT operasyonları.
02 / Mimari
Uygulama, özel entegrasyonları ve ayrı duran barındırma ve kurtarma katmanı: mantıksal bir görünüm.
Çalışan ve yönetici iş akışları.
Laravel uygulamasının sunduğu arayüz.
Herkese açık HTTPS · Let's Encrypt
AlmaLinux sanal makineleri.
PHP 8.2 üzerinde çalışan Laravel 11, istekleri, oturumları ve uygulama izinlerini yönetir.
Kalıcı uygulama kayıtları ve kuyruğa alınmış arka plan işleri.
Özel ağ üzerinden bağlantılar · her hizmet için ayrı protokol ve sorumluluklar
Kimlik, cihazlar ve ağ hizmetleri.
StartTLS ile korunan LDAP bağlantısı üzerinden portalda oturum açma.
Cihaz API'si: step-ca ile iki yönlü TLS kimlik doğrulaması. Mosyle: Mac cihaz yönetimi entegrasyonu.
BIND / ISC DHCP anlık görüntüleri ve UniFi ağ entegrasyonu.
Uygulamanın istek akışından bağımsız olarak ortamı destekler.
Uygulamanın ve Linux hizmetlerinin çalıştığı sanal makineler, Windows 11 Pro üzerindeki Hyper-V altyapısında barındırılmaya devam eder.
Ayrı bir PowerShell araç seti; referans noktalarını, fark verilerinin dışa aktarımını, doğrulanmış aktarım günlüklerini ve alındı onaylarını yönetir. Bekleme ortamındaki yedeklerin saklanması ve sıkıştırma işlemleri de bu araç setinin kapsamındadır.
Yalıtılmış ortamda geri yükleme kontrolleri ve fencing korumalı, elle başlatılan yük devri, portaldan ayrı yürütülür. Portalda bir geri yükleme düğmesi bulunmaz.
03 / Mühendislik kararları
Uygulama tasarımı ve altyapı, ürünün işleyişini nasıl destekliyor?
Dizin üzerinden oturum açıldığında kullanıcının kimliği doğrulanır. Veritabanındaki rol eşleştirmeleri sayesinde uygulama izinleri elle veya dizin bilgilerine göre atanabilir.
Kimlik doğrulaması ve işlem yapma yetkisi ayrı ayrı değerlendirilir.
Portalda hareketsiz oturum yönetimi, hassas işlemlerde parolanın yeniden sorulması, e-postayla iki faktörlü kimlik doğrulama ve hesap kurtarma, güvenlik olaylarının kaydı bulunur.
Güvenlik kontrolleri, oturum açıldıktan sonra da sürer.
Cihaz hazırlığı iş kuyruğuyla yürür ve yapılandırmanın beklenen durumdan sapıp sapmadığı denetlenir. Böylece sistemdeki bir değişikliğin tamamlanması tek bir tarayıcı isteğine bağlı kalmaz.
Uzun süren işlemlerin nasıl yürütüleceği uygulamada açıkça tanımlıdır.
Herkese açık HTTPS bağlantılarında Let's Encrypt kullanılır. Cihaz API'sinde step-ca ile iki yönlü TLS kimlik doğrulaması, dizin üzerinden oturum açarken ise StartTLS ile korunan LDAP bağlantısı kullanılır.
Tarayıcı trafiği, cihaz erişimi ve kimlik doğrulaması için ayrı güven sınırları tanımlıdır.
FreeIPA, BIND ve ISC DHCP belirli görevleri devralır. Hyper-V ve Windows iş istasyonları kullanılmaya devam eder.
Geçişin kapsamı sınırlı tutulduğunda, geri kalan hizmetlerin nasıl işletileceği de netleşir.
PowerShell kurtarma araç seti, tamamlanan aktarımları ve alındı onaylarını kaydeder, bekleme ortamındaki yedeklerin saklanmasını yönetir. Ayrıca yalıtılmış ortamda geri yüklemeyi ve fencing korumalı, elle başlatılan yük devrini destekler.
Yedek alındığını gösteren bir kayıt ile üretim ortamının başarıyla kurtarıldığını gösteren kanıt aynı şey değildir.
04 / Uygulama ve demo
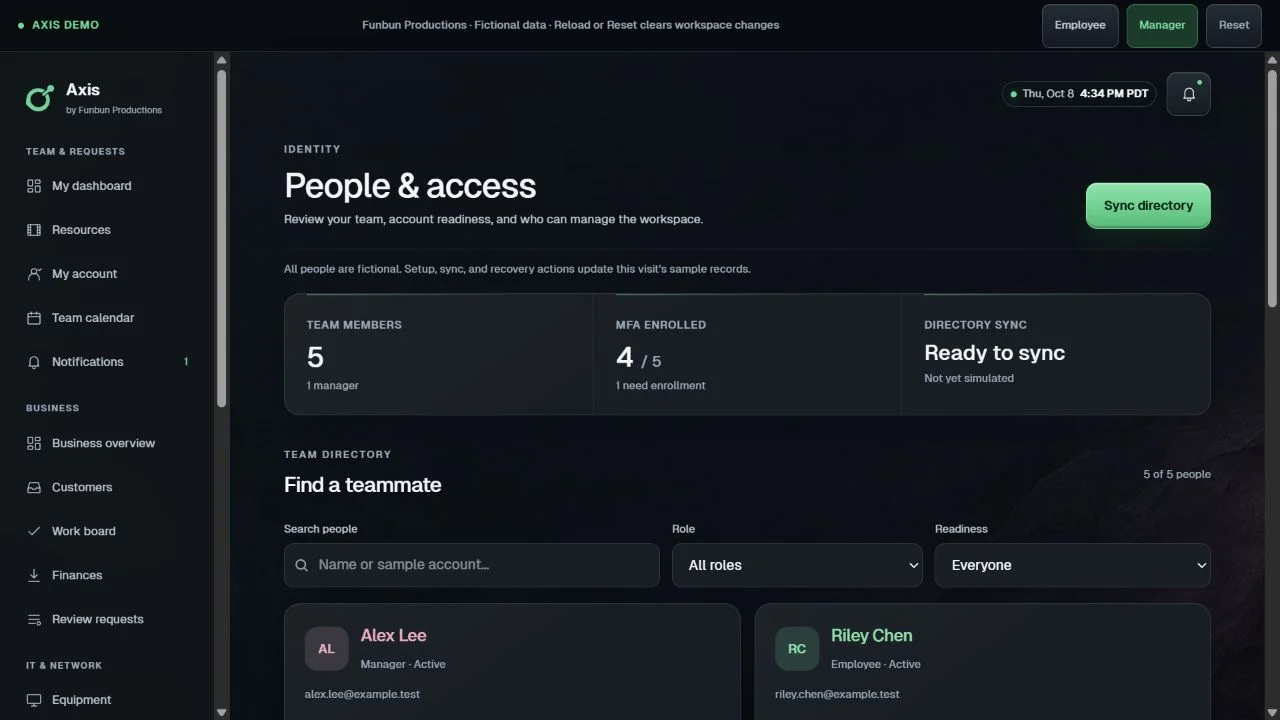
Herkese açık demoda iş akışlarını kolayca deneyebilirsiniz. Aşağıdaki karşılaştırma, demonun kapsamını ve sınırlarını gösterir.
| Özellik | Üretimdeki uygulama | Herkese açık demo |
|---|---|---|
| Uygulama | Laravel / Vue / Inertia tabanlı çalışan ve yönetici portalı. | Yönetici veya Çalışan profili seçilebilen ayrı bir Vue / Vite arayüzü. |
| Veriler | Kalıcı MariaDB kayıtları ve veritabanı destekli iş kuyruğu. | Kurgusal kayıtlar bellekte tutulur; sayfa yeniden yüklendiğinde değişiklikler sıfırlanır. Genişletilmiş müşteri ilişkileri yönetimi (CRM) ve finans iş akışları, demodaki yaklaşımı örnekler. |
| Erişim | Dizin üzerinden kimlik doğrulaması, veritabanında eşleştirilen izinler ve ek oturum ve hassas işlem kontrolleri. | Ziyaretçiler, seçtikleri profille gerçek sisteme giriş yapmadan arayüzü keşfedebilir. |
| Entegrasyonlar | Kimlik, cihaz hazırlama ve ağ hizmetleri entegrasyonları. | Örnek durumlar ve etkileşimler. Gerçek e-posta gönderimi veya cihaz komutları yoktur. |
| Kurtarma | Ayrı Hyper-V kurtarma araç seti ve kayıt altına alınmış yedekleme / yalıtılmış geri yükleme kontrolleri. | Demo üzerinden yedekleme altyapısı yönetilmez. |
Kaydedilen sonuçlar / Eylül 2026
8 Eylül 2026 tarihli teslim kaydında, üretimde kullanılan beş sanal makinenin artımlı yedeklemeleri kabul edildi. Gözlemlenen yedekleme süreci; bekleme ortamının hazırlanmasını, yedeklerin yayımlanmasını ve temizliği içeriyordu.
Kayıtlara göre beş sanal makinenin tamamında, yalıtılmış ortamda belirli hizmetler kontrol edildi. Görüntülerin tutarlılığı, sistemin ani kapanma anındaki durumuyla sınırlıdır. Üretim ortamının tamamı için yük devri ve kurtarma süresi ölçülmedi.
Bu geri yükleme kontrollerinde, kimlik doğrulaması gerektiren kimlik ve telefon iş akışları test edilmedi. Kayıtlar yalnızca gözlemlenen çalışmaları belgeler; sistemlerin şu anda sorunsuz çalıştığını göstermez.
99,384 GB'lık başlangıç verisinin yaklaşık %1,46'sı.
Bekleme ortamının hazırlanması, yedeklerin yayımlanması ve temizlik dâhildir.
Değerler; kaydedilen 1,451701386 GB dışa aktarım verisi, 99,384466270 GB başlangıç verisi ve 47 dk 55,60 sn yedekleme süresinden yuvarlanmıştır. GB, ondalık birimdir. Dışa aktarılan veri miktarı ağ trafiğini göstermez ve günlük veri miktarı için bir tahmin değildir. Yedekleme süresi, kurtarma süresi anlamına gelmez.
Mayıs-Eylül 2026 dönemindeki geliştirme ve teslim kayıtlarına dayanır. Sisteme özgü tanımlayıcı bilgiler çıkarılmıştır.
İşletmenize göre şekillenen yazılım
İş akışınızı, kullandığınız araçları ve nerelerde zorlandığınızı anlatın.